ハッキング手法図鑑② 〜世界最強の暗号を無力化する「人間の親切心」と、修正前の急所を撃つ「ゼロデイ攻撃」〜
1. 素朴な疑問:何億円もかけた防壁が「電話1本」で突破されるのはなぜ?
大企業や政府機関は、毎年何億円、何十億円もの予算を投じて最新のファイアウォールを買い、第15話で学んだ強固な暗号化通信(HTTPS/TLS)を敷き詰めています。 正面の扉には、世界最強の数学的ロックがかかっています。
しかし、実際のサイバー犯罪のニュースを見ていると、呆れるほどあっけなく重要データが流出しています。 なぜでしょうか?
かつてFBIを震撼させ、映画のモデルにもなった伝説のハッカー、ケビン・ミトニックは著書の中でこう言い放ちました。
「コンピュータのプログラムには修正パッチ(アップデート)を当てられるが、人間の脳のバグにはパッチを当てられない」
世界最強のセキュリティシステムを組んでも、それを使うのは「人間」です。 そして人間には、**「親切心」「恐怖心」「油断」「権威への弱さ」という、太古の昔から絶対に直らない致命的なバグが組み込まれています。 ハッカーが最も愛し、最もコストパフォーマンスが高い攻撃手法。それが、プログラムではなく「人間の心をハッキングする技術」**です。
2. 概念の芯:人間の心理バグを突く「ソーシャルエンジニアリング」
コンピュータを使わず、人間の心理的な隙や物理的な行動の油断を突いてパスワードや機密情報を盗み出す手口を、総称して**「ソーシャルエンジニアリング(Social Engineering)」**と呼びます。
彼らが使う道具は、難解なプログラムコードではありません。 「作業着」や「電話」、そして「笑顔」です。
手口①:共連れ(ピギーバッキング / テールゲーティング)
社員証のICカードをかざさないと開かない、ビルの頑丈なセキュリティドア。 ハッカーは作業着を着て、両手に重そうな段ボール箱を抱えてドアの前に立ちます。 社員がカードでドアを開けた瞬間、ハッカーは困った顔で「すいません、手が塞がってて……開けててもらえますか?」と頼みます。 社員は**「親切心」**からドアを押さえて通してしまいます。何千万円もかけたIC認証ドアが、「いい人」の親切ひとつで無力化された瞬間です。
手口②:なりすまし電話(プリテキスティング)
会社の代表電話に、焦った声で電話がかかってきます。 「私、〇〇支店の副社長の佐藤ですが! 今出張先で大事な役員会なのに、PCのパスワードを忘れてログインできないんだ! 5分以内にパスワードをリセットして口頭で教えてくれ! 会議に遅れたら君の責任問題だぞ!」 電話を受けた新入社員は、**「恐怖心」と「権威への服従」**でパニックになり、相手の本人確認もせずにパスワードを教えてしまいます。
暗号をスーパーコンピュータで何億年もかけて解読するより、社員に電話して「教えろ」と脅す方が、所要時間はわずか3分、成功率は100倍高い。これがハッカーの冷酷な計算です。
触って試す:怪しいメールの見分け体験
📧 怪しいメールの見分け体験
銀行を名乗るフィッシングメールのサンプルです。文の中に「怪しいポイント」が4つ隠れています。怪しいと思う箇所をクリック(タップ)して、全部見つけてください。
件名:口座の利用停止に関するお知らせ
送信元:ミライ銀行セキュリティセンター <notice@mirai-bank-security.example.co.jp>
お客様各位
平素よりミライ銀行をご利用いただきありがとうございます。お客様の口座に不正利用の疑いがあるため、利用を一時的に制限しております。24時間以内に本人確認を完了しない場合、口座は完全に凍結され、残高の引き出しもできなくなります。至急、下記リンクより本人確認を行ってください。
▶ 本人確認手続きはこちら
表示URL:https://www.mirai-bank.co.jp/verify
実際のリンク先:http://mirai-bank.verify-login.example.net/
怪しいと思う箇所をクリックしてください。
3. 本題:防ぎようのない奇襲「ゼロデイ攻撃(Zero-day Attack)」
人間の隙を突くのがソーシャルエンジニアリングなら、プログラムの世界で「絶対に防ぐことができない最強の奇襲」と呼ばれるのが**「ゼロデイ攻撃」**です。
OS(WindowsやiOS)やアプリに、重大なセキュリティの欠陥(脆弱性 / セキュリティホール)が見つかったとします。 通常は、以下のような手順で平和的に解決されます。
開発会社が修正アップデート(セキュリティパッチ)を世界中に配布すれば、ユーザーのパソコンは守られます。
「ゼロデイ」とは何が0日なのか?
ところが、開発元の会社がバグの存在に気づくより先に、悪意あるハッカーがその欠陥を見つけてしまったらどうなるでしょうか?
- ハッカーが、世界で誰も知らない「Windowsの秘密の抜け穴」を自力で発見する。
- ハッカーは誰にも報告せず、その穴を突く攻撃プログラムを極秘裏にばら撒く。
- 開発元の会社(Microsoft)は、世界中で被害が出始めて初めて「えっ!? そんな穴があったの!?」とパニックになる。
修正パッチが公開された日を「1日目」と呼ぶのに対し、「修正パッチが世界にまだ存在しない日(0日目)」にいきなり行われる攻撃だから、ゼロデイ(Zero-day)攻撃と呼びます。
家の鍵に例えるなら、「泥棒が『この型のドアノブ、ここに細い針金を刺すと1秒で開くぞ』と知っているのに、鍵メーカーも住民も警察も、世界中で誰もその欠陥を知らない状態」です。 ユーザーがどれほど几帳面にOSを最新にしていても、防ぐための盾(パッチ)がこの世に存在しないため、100%防ぎようがありません。
4. 現実世界のドラマ:完全隔離の核施設を破壊した「スタックスネット」
この「ソーシャルエンジニアリング(人間の心理)」と「ゼロデイ攻撃(未修正の急所)」が融合したとき、どれほど恐ろしい物理的破壊が起きるのか。 それを世界に見せつけた歴史的事件が、2010年に発覚したサイバー兵器**「スタックスネット(Stuxnet)」**事件です。
標的は、イランのナタンズにあるウラン濃縮核施設でした。 核開発の心臓部ですから、セキュリティは世界最高レベルです。 外部からのハッキングを防ぐため、**施設のコンピュータはインターネットから1本のLANケーブルすら繋がっていない「完全な陸の孤島(エアギャップ環境)」**に置かれていました。ネットが繋がっていない以上、外から侵入することは物理的に不可能です。
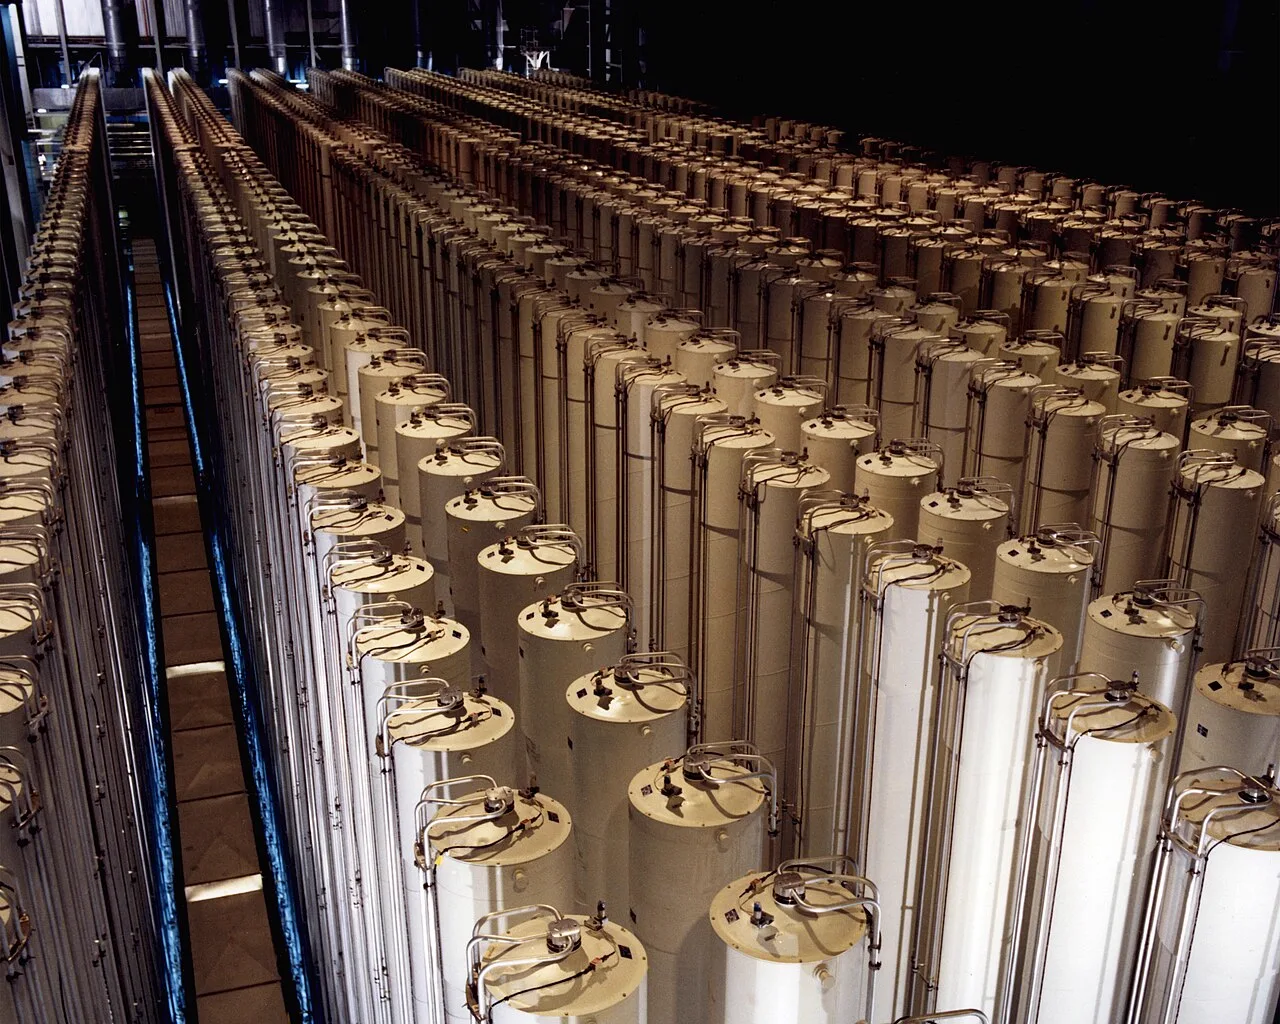
国家ぐるみのハッカーたちは、どうやってこの鉄壁の要塞を攻略したのでしょうか?
人間を「生きたルーター」として悪用した
ハッカーは、施設の職員が通る通勤路や駐車場に、ウイルスを仕込んだUSBメモリをわざと何本か落としておきました。 職員がそれを見つけます。 「おや、誰かがUSBを落としたのかな? 中身の写真や書類を見て、持ち主を探して届けてあげよう」 職員の**「親切心」と「ちょっとした好奇心」**が発動しました。
職員は、ネットから完全に隔離されているはずの施設のパソコンに、その拾ったUSBメモリを挿してしまったのです。 人間自らが、ネットの壁を乗り越えてウイルスを施設の中に運び込む「生きた運び屋」に仕立て上げられました。
4つのゼロデイ脆弱性の連鎖爆発
USBメモリが挿入された瞬間、スタックスネットは牙を剥きました。 なんとこのウイルスは、当時Microsoftすら知らなかった**「Windowsの4つの異なる未知の脆弱性(ゼロデイ)」**を贅沢に同時に悪用するように作られていました。 PCの画面には警告すら出ず、ウイルスは裏で施設中のコンピュータへ瞬く間に感染を広げました。
そして、ウランを濃縮する巨大な「遠心分離機」の回転速度を制御する装置を秘密裏に乗っ取り、「モーターの回転数を極限まで急上昇させ、急ブレーキをかける」という過酷な負荷を何ヶ月もかけて繰り返し、遠心分離機を物理的に焼き切って粉々に破壊したのです。 モニターの監視画面には「すべて正常に稼働中」という偽の映像を流し続けていたため、技術者たちは自分たちの機械がなぜ次々に粉々に砕け散るのか、原因すら分かりませんでした。
ネットから切り離された軍事施設ですら、「人間の親切心」と「ゼロデイ」が組み合わさるだけで、ミサイルを1発も撃たずに物理破壊されてしまう。サイバーセキュリティの歴史が根底から覆った瞬間でした。
5. 現代の脅威:本丸を迂回する「サプライチェーン攻撃」とCVE
スタックスネットの教訓を経て、大企業や重要インフラは「USBメモリの持ち込み禁止」「セキュリティ教育の徹底」と防壁をさらに固めました。 そこで現代のハッカーが編み出した最新のトレンドが、**「サプライチェーン攻撃」**です。
「大企業(本丸)」がどれほど頑丈でも、その会社に部品を納品している「下請け企業」や「業務委託先」のセキュリティが甘ければ、ハッカーはまず下請け企業を乗っ取ります。そして、「信頼されている取引先」の顔をして専用ネットワークから本丸へと侵入するのです。
また、世界中のWebサービスで共通して使われている「オープンソースの無料プログラム部品(ライブラリ)」にこっそり毒を混ぜておき、大企業が自社のアプリにその部品を組み込んだ瞬間に一網打尽にする手口も猛威を振るっています(2021年の**Log4shell(Apache Log4jの脆弱性)**事件など)。
世界中の技術者が戦うための共通番号「CVE」
こうした無数の脆弱性に立ち向かうため、世界のエンジニアコミュニティは、発見された脆弱性に世界共通の識別番号**「CVE(Common Vulnerabilities and Exposures)」**を付与してデータベースで共有しています。
CVE-2026-12345(発見された西暦 + 固有番号)
さらに、その危険度を0.0〜10.0の数値で評価する**「CVSS(共通脆弱性評価システム)」**を使い、「CVSSスコアが9.0以上の緊急脆弱性は、今夜中に全サーバーにパッチを当てろ!」と世界規模で連携して防衛網を敷いています。
セキュリティとは、1回鍵を閉めて終わりの「状態」ではありません。 人間の心の油断と、プログラムの未知の欠陥をめぐる、**終わりのない「攻撃と防御のリアルタイムなチェス」**なのです。
📝 3行で頭に入る「試験・実務の要点まとめ」
- ソーシャルエンジニアリングの手法:情報通信技術を使わず人間の心理的隙を突く攻撃。ショルダーハッキング(覗き見)、トラッシング(ゴミ箱探索)、ピギーバッキング(共連れ)、スピアフィッシング(特定の組織を標的にした偽装メール)など。
- ゼロデイ攻撃(Zero-day Attack):ソフトウェアの脆弱性が発見されてから、修正パッチが開発・提供されるまでの無防備な期間(0日目)を狙って行われる攻撃。従来のパターンマッチング型ウイルス対策では検知が困難。
- サプライチェーン攻撃とCVE:セキュリティが強固な大手企業を直接狙わず、対策の甘い子会社・取引先や、製品に組み込まれるオープンソースソフトウェア(OSS)を経由して標的に侵入する手法。脆弱性はCVE番号で一意に管理され、危険度はCVSSでスコアリングされる。