仮想化とDocker 〜「私のPCでは動いたんですけど」を撲滅する透明な貨物コンテナ〜
1. 素朴な疑問:「私のPCでは動いたのに…」なぜ別の場所で動かなくなるの?
システム開発やプログラミングの現場で、人類が何千万人分もの時間を無駄にしてきた「呪いのセリフ」があります。
新米エンジニア:「私のパソコンでは、何回テストしても完璧に動いたんですけど……!」 ベテラン上司:「でも、本番のLinuxサーバーに持って行ったらエラー吐きまくって即死してるぞ! どうなってるんだ!」
自分のPCで作ったときは完璧に動いていたプログラムが、同僚のPCや本番のサーバーに持っていった瞬間、動かなくなる。 なぜでしょうか?
原因は、コンピュータの環境があまりにもデリケートすぎるからです。
- Pythonのバージョンがほんの「0.0.1」違う
- インストールされている文字のフォントが1個足りない
- WindowsとLinuxでスラッシュの向きが違う
目に見えない無数の前提条件が1ミリでもズレているだけで、プログラムはすねて動かなくなります。 かつてエンジニアたちは、この「環境の違い」に何日も頭を抱え、胃を痛め続けていました。
この地獄を完全に終わらせ、現代のWeb開発とクラウドの世界をガラリと塗り替えた大発明。 それが、クジラのマークでおなじみの**「Docker(ドッカー / コンテナ技術)」**です。
2. 概念の芯:昔の仮想化は「部屋の中に戸建ての家を丸ごと建てる」
「1台のパソコンの中に、独立した別の環境を作りたい」という発想自体は、昔からありました。 それが、VMwareやVirtualBoxといった**「従来の仮想化(仮想マシン / VM)」**です。
しかし、昔の仮想マシンには、誰もが眉をひそめる**「決定的な重さ」がありました。 例えるなら、「マンションの1室の中に、基礎工事から屋根まで本物の戸建ての家を丸ごと建てるようなもの」**だったからです。
| 比較項目 | 従来の仮想マシン(VMwareなど) | コンテナ型仮想化(Docker) |
|---|---|---|
| 例え | マンションの中に**「戸建ての家」を丸ごと建てる** | 荷物を**「引っ越し用の規格コンテナ」**に詰める |
| OSの数 | 仮想マシンごとに別のOSをまるごと起動する | 1つのOSの心臓部(カーネル)を全員で共有する |
| 起動時間 | パソコンの電源を入れるのと同じ(数分かかる) | ただのプログラム起動と同じ(0.1秒で立ち上がる) |
| データ容量 | ギガ単位(1つの仮想マシンで20GB〜50GB) | メガ単位(数百MB程度で極めて軽い) |
昔の仮想マシンは、仮想のハードウェアを用意し、その上で**「WindowsやLinuxという巨大なOSをゼロからもう1個丸ごと起動」**していました。 第6話で学んだように、OSはそれ自体が巨大なプログラムです。メモリを何ギガバイトも食い潰し、起動するだけで何分も待たされます。 個人が気軽にいくつも立ち上げられるような代物ではありませんでした。
3. 本題:Dockerの革命「OSの心臓部は共有し、部屋だけ仕切れ!」
2013年、まったく新しい発想で登場したDockerは、世界中のエンジニアの度肝を抜きました。
「アプリを隔離して動かしたいだけなら、わざわざOSをまるごと起動する必要なんてないじゃないか! 第6話で学んだ『OSの心臓部(カーネル)』は全員で1つだけ使い回せばいい。アプリに必要なファイルと設定だけを、小さな箱(コンテナ)に詰めて隔離しよう!」
この天才的な発想の転換によって、世界は一変しました。
OSの起動プロセスを一切行わないため、コマンドを1行打った瞬間、わずか0.1秒で新しい独立環境がポンと立ち上がります。 メモリの消費量もゴミのように少なく、1台のノートPCの中で何十個もの独立したコンテナを平気で同時に動かせるようになったのです。
なぜ「私のPCでは動いたのに…」が絶滅したのか?
Dockerの真の強みは、**「Dockerイメージ(設計図)」**という仕組みにあります。
エンジニアは、自分のプログラム単体を配るのではありません。 「OSの部品、プログラミング言語のバージョン、必要なライブラリ、設定ファイル、自作プログラム」をすべて1つの塊としてパックした**「完成品の冷凍食品(Dockerイメージ)」**を作ります。
このイメージさえあれば、Macの上だろうが、Windowsの上だろうが、AWSのクラウドサーバーの上だろうが、世界中どこへ持っていっても1ビットの狂いもなく「完全に同じ環境」を再現できます。 「私のPCでは動いたんですけど」という不毛な言い訳は、Dockerの登場によって歴史から完全に消滅したのです。
触って試す:イメージとコンテナの体験
📦 イメージとコンテナの体験
下の「設計図(Dockerイメージ)」は読み取り専用で、決して変わりません。「起動」ボタンを押すと、このイメージからコンテナが何個でも生まれます。各コンテナの中でファイルを書き込んでも、他のコンテナやイメージには一切影響しません。そして「停止・削除」すると、そのコンテナの中の変更は丸ごと消えてしまいます。
Python 3.11 + ライブラリ + プログラム(読み取り専用・変更不可)
まずは「起動」ボタンを押してみてください。
4. 仕組みの種明かし:Linuxカーネルが持つ2つの手品
「でも、1つのOSの心臓部(カーネル)を共有しているのに、なぜアプリ同士はお互いの存在に気づかず、完全に隔離されて動けるの?」と思いますよね。
その秘密は、Linuxのカーネルに昔から組み込まれていた**2つの強力な機能(手品)**にあります。 Dockerは、この眠っていた機能を誰でも簡単に使えるようにパッケージ化したツールなのです。
① namespaces(名前空間 / 目隠し部屋)
プロセスに目隠しをして、**「自分以外のものが見えないバーチャルな世界」**を見せる機能です。
- プロセスの目隠し(PID):コンテナの中のアプリは、「自分が世界で最初の1番目のプロセス(PID: 1)だ」と錯覚します。外で動いている本物のOSのプロセスは1つも見えません。
- ネットワークの目隠し(Network):コンテナごとに独立した偽のLANカードとIPアドレスが与えられ、外の通信とは切り離されます。
- ファイルシステムの目隠し(Mount):第6話で学んだファイルツリーの根っこをすり替え、コンテナ専用のフォルダしか見えないように閉じ込めます。
② cgroups(コントロールグループ / 首輪)
1つのコンテナが暴走して、パソコン全体のCPUやメモリを食い尽くすのを防ぐ**「物理的な首輪」**です。 カーネルが「このコンテナが使えるメモリは最大1GBまで、CPUは最大20%まで」と厳密に枠をはめ、リソースの奪い合い(第6話の無法地帯)を力ずくで鎮圧します。
この「目隠し(namespaces)」と「首輪(cgroups)」の合わせ技によって、OSを新しく立ち上げることなく、ただの1つのプロセスを「まるで独立したパソコン」のように見せかけているのです。
5. 現実世界のドラマ:世界中の貿易を変えた「本物のコンテナ」の奇跡
Dockerという名前の由来。それは、港で船の荷物を積み下ろしする港湾労働者**「ドッカー(Docker)」**から来ています。
時計の針を、1950年代の現実世界に戻してみましょう。 当時、世界の海上貿易は大混乱の中にありました。 荷物の形が樽、木箱、南京袋、家具とバラバラだったため、港に着くたびに大勢の作業員が手作業で船から荷物を降ろし、トラックに積み替えていました。荷下ろしに何週間もかかり、輸送コストの大半は港の荷役作業に消えていたのです。
これを一変させたのが、世界中で統一された鉄の箱**「海上貨物コンテナ(海コン)」**の発明でした。
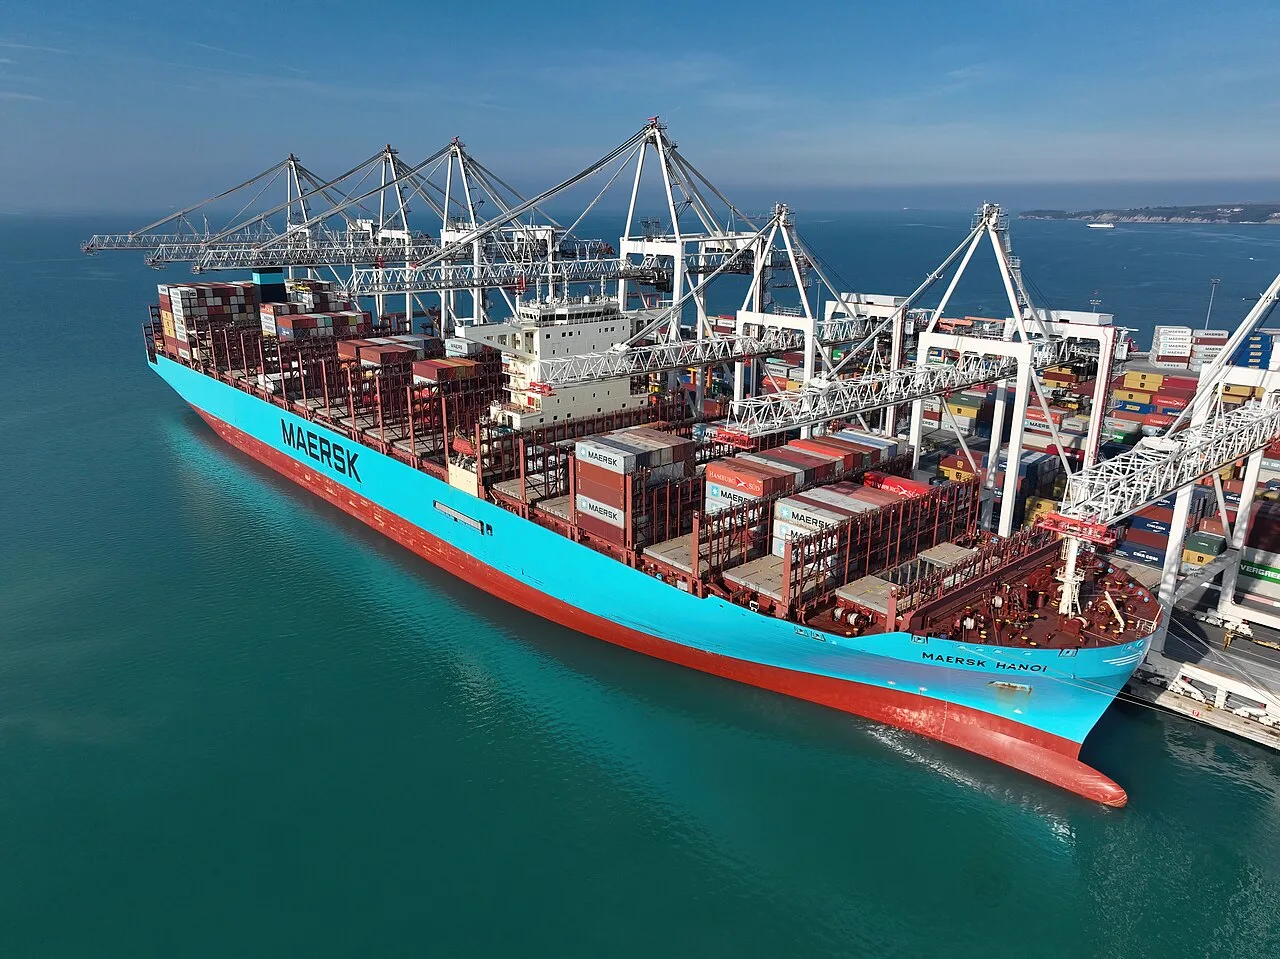
中身がピアノだろうがバナナだろうが関係ありません。 外側を「同じサイズ、同じ金具のついた規格の箱」にした瞬間、世界中の船、クレーン、トラックがすべてその箱専用に自動化され、荷下ろしの時間は数週間から**「わずか数時間」**へと短縮されました。
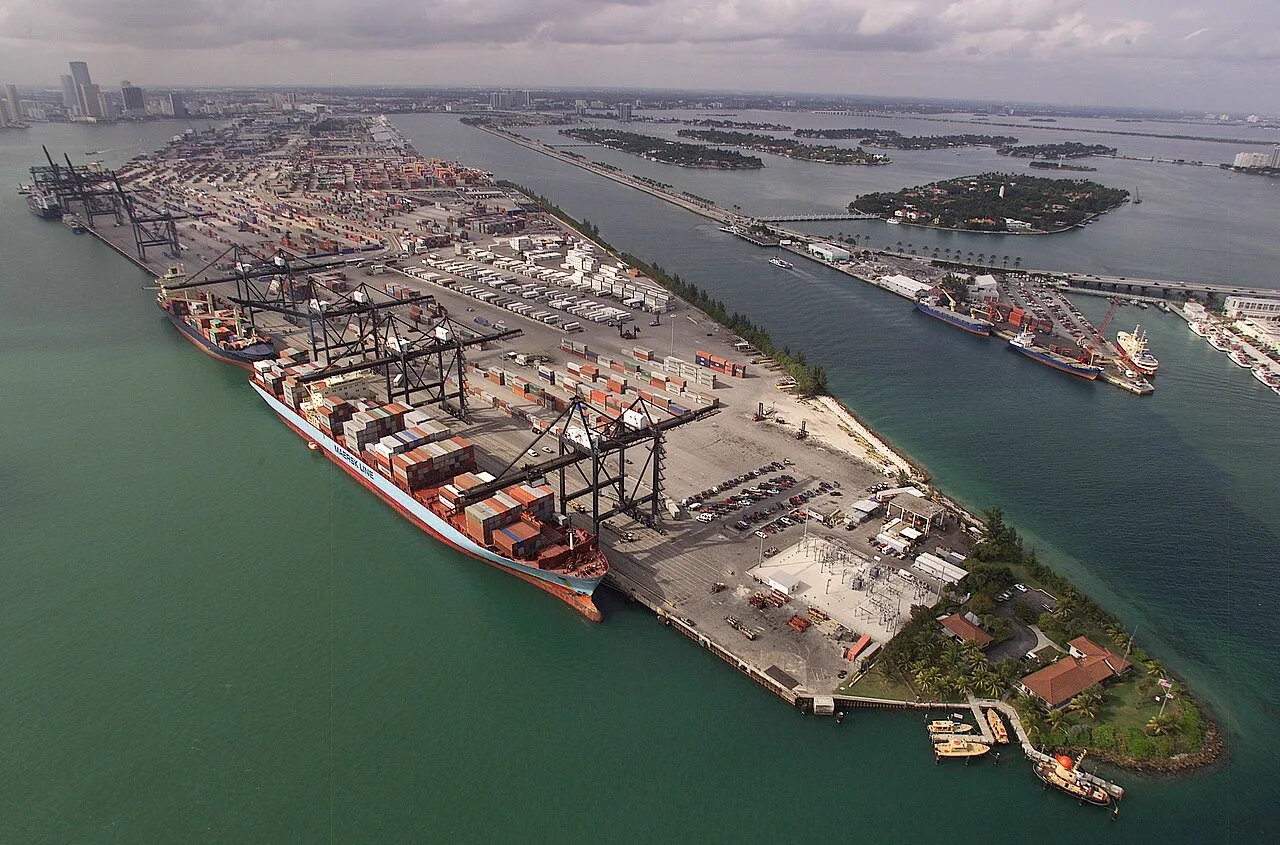
ソフトウェアの港にも「コンテナ」がやってきた
Dockerがソフトウェアの世界でやったことは、この貿易革命とまったく同じです。
- 中身(荷物) = Python、Java、Ruby、データベース、AIモデル、なんでもいい。
- 外側(コンテナ) = どんなアプリであっても、「Dockerコンテナ」という規格化された箱の中に詰め込む。
こうすることで、クラウドを運営する側(AWSやGoogle Cloud)は、中身のプログラムが何語で書かれているかを知る必要がなくなりました。 **「Dockerの箱が来たら、ただ並べて動かすだけ」**という完全自動化が達成されたのです。
現在、このDockerコンテナを何万個、何十万個と巨大タンカーのように統括して自動で操縦するシステム**「Kubernetes(クバネティス / クーベネティス)」**が、GoogleやNetflix、世界中のあらゆる巨大ITサービスの屋台骨を支えています。
「自分のPCの環境を、そのまま丸ごと世界中へ輸出する」。 物理的な貿易が生んだシンプルなアイデアは、デジタル空間においても、人類のソフトウェア開発を不可逆な未来へと押し上げたのです。
📝 3行で頭に入る「試験・実務の要点まとめ」
- 仮想化の種類:土台のOS上でアプリとして仮想化ソフトを動かすホスト型、ハードウェア上で直接仮想化OSを動かすハイパーバイザー型(完全仮想化・準仮想化)、そしてOSのカーネルを共有しプロセス空間を隔離するコンテナ型に分類される。
- コンテナ型仮想化(Docker):ゲストOSを起動せず、ホストOSのカーネルを共有するため、VMに比べて**極めて軽量・高速(数秒〜即時起動)に動作する。Linuxカーネルのnamespaces(名前空間による分離)とcgroups(リソース制限)**を利用して実現される。
- Dockerイメージとポータビリティ:アプリケーションとその実行に必要なすべてのライブラリ・設定を不変のファイル群としてまとめたものをDockerイメージと呼び、これを基に起動された実体をDockerコンテナと呼ぶ。環境差分を吸収し、開発から本番まで同一環境を再現(高い可搬性)できる。